Pengikut

Issue Seputar Digital Forensik

Telah banyak pengembangan yang dilakukan terhadap digital forensik, berikut ini adalah beberapa paper yang membahas isu - isu di digital forensik agar didapatkan solusinya.
Judul                   : Common Phase of Computer Forensic Investigation Model
Disusun oleh       : Yussof, Y., Ismail, R., Hassan, Z.
Tahun                  : 2011
Sumber                : http://airccse.org/journal/jcsit/0611csit02.pdf
Issue                    : Investigation models yang bisa digunakan menangai tiap kasus

Meningkatnya kegiatan kriminal menggunakan digital dalam informasi sebagai sarana atau sasaran menjamin untuk secara terstruktur dalam berurusan dengan mereka. Sejak tahun 1984 ketika sebuah proses formal telah diperkenalkan, sejumlah besar proses investigasi forensik komputer baru dan ditingkatkan telah dikembangkan. Dalam tulisan ini, kita meninjau proses penyidikan karena beberapa yang telah dihasilkan selama bertahun-tahun dan kemudian mengidentifikasi proses umum bersama. Mudah-mudahan, dengan identifikasi proses umum beling, itu akan membuat lebih mudah bagi pengguna baru untuk memahami proses dan juga untuk melayani sebagai konsep yang mendasari dasar untuk pengembangan satu set baru proses. Berdasarkan proses umum bersama, kami mengusulkan komputer forensik Model investigasi generik, yang dikenal sebagai GCFIM.

Solusi
Untuk mengatasi perbedaan Model Investigasi yang diterapkan tersebut, maka perlu dibuat standar penyeledikan yang dapat digunakan untuk semua lini penyeledikan sehingga hasil penyelidikan tersebut tidak memiliki perbedaan dan nantinya bisa dibawa kepengadilan.


Judul : Membangun Integrated Digital Forensics Investigation Framework (IDFIF)  Dengan Metode Sequential Logic
Disusun oleh       : Rahayu, Y., Prayudi, Y.
Tahun                  : 2014
Sumber                : https://www.academia.edu
Issue                    : DFIF standar yang bisa mengakomdir DFIF yang ada

Penggunaan DFIF yang berbeda-beda akan menyebabkan pembuktian yang dihasilkan sulit diukur dan dibandingkan. Sedangkan dalam kenyataannya persidangan selalu melibatkan lebih dari satu pihak untuk pembuktikan sebuah fakta  persidangan. Pengukuran dan pembandingan akan muncul ketika salah satu pihak tidak puas atas hasil  pembuktian pihak yang lain.

Solusi
Perlu adanya DFIF standar yang dapat mengakomodir DFIF yang telah hadir sebelumnya. Metode Sequential Logic merupakan metode yang memiliki keterikatan atas latar belakang masukan terhadap keluarannya.Metode ini memiliki karakteristik yang dapat merekam histori dari masukan, sehingga dapat diasumsikan metode tersebut dapat melihat urutan DFIF sebelumnya untuk membentuk DFIF yang baru.


Judul                   : Digital Forensics to Intelligent Forensics
Disusun oleh       : Alastair Irons dan Harjinder Singh Lallie
Tahun                  : 2014
Sumber                : http://www.mdpi.com/1999-5903/6/3/584/pdf
Issue                    : Pengembang Teknik Investigasi Untuk Menghadapi Cybercrime

Teknik investigasi dikembangkan oleh penegak hukum menjadi kurang memadai untuk menangani semakin banyaknya jenis investigasi kejahatan. Perkembangan cybercrime dan kompleksitas jenis cybercrime bersama dengan terbatasnya waktu dan sumber daya (segi komputasi dan manusia), menjadikan investigator lebih sulit dalam menjalankan investigasi digital forensics untuk mendapatkan hasil yang tepat waktu. Untuk melakukan manajemen investigasi cybercrime, seperti proses identifikasi, pemulihan, analisis, dan dokumentasi dengan lebih baik, perlu mempertimbangkan proses dan prosedur investigasi digital yang lebih efektif dan efisien. Sehingga tidak menimbulkan permasalahan yang lebih komplek.
Dengan adanya perkembangan teknologi dan lingkungan yang berpotensi terjadinya cybercrime, seperti high performance computing, cloud computing, sosial media, dan penggunaan teknologi mobile, maka perlu adanya pertimbangan mengenai tools dan teknik yang lebih mumpuni bagi investigator digital forensik.

Solusi
Perlu adanya peningkatan penggunaan sumber daya yang tersedia dan peningkatan kapabilitas dari software dan tools forensik dalam mengatasi hal tersebut. Salah satunya adalah dengan mengaplikasikan intelligence technique dalam investigasi digital forensik dengan tujuan meningkatkan efektivitas dan efisiensi waktu.
Dengan mengaplikasikan prinsip dan prosedur dalam kecerdasan buatan (artificial intelligence) ke digital forensik dan ke inteligen forensik, diharapkan dapat menjadi teknik yang memadai dalam menangani domain cybercrime yang lebih besar dan kompleks.


Judul              : FACE: Automated digital evidence discovery and correlation
Disusun oleh : Andrew Case*, Andrew Cristina, Lodovico Marziale, Golden G. Richard, Vassil Roussev
Tahun            : 2008
Sumber          : http://dfrws.org/2008/proceedings/p65-case.pdf
Issue           : Tools yang secara otomatis mampu menemukan bukti dan memberikan korelasi dari target forensik

Tools Digital Forensik yang ada kebanyakan digunakan untuk tugas tersendiri atau tertentu sehingga memerlukan sedikit usaha jika ingin membuatnya beroperasi satu sama lain. Hal ini membuat kesulitan penyidik dan juga memakan waktu ketika  membangun pandangan yang lebih luas mengenai kondisi dari sistem yang diselidiki.

Solusi
Diperlukan suatu tool yang dapat menganalisa data dengan cepat semua jenis target forensik sehingga  memberikan penyidik waktu dan pahaman mendetail mengenai kondisi dari sistem yang sedang di forensik.

ANTI FORENSIK UNTUK CYBERCRIME

Sepintar - pintarnya penyelidik tetap lebih pintar penjahat, kata - kata tersebut pasti pernah anda dengar disetiap kali pembicaran mengenai kriminalitas. Memang terdengar seperti meremehkan penyelidik tetapi hal itu memang benar adanya, jika penyelidik mengungkap kasus dengan mencari bukti maka penjahat sebaliknya yaitu dengan mengkaburkan atau malah menghapus bukti.

Kegiatan para pelaku kriminal dalam mengapus jejak atau bukti disebut juga sebagai Anti Forensik. Mereka mempelajari teknik forensik agar kemudian dapat mencari celah dari teknik tersebut. Sedangkan Anti Forensik menurut Dr. Marc Rogers (Purdue University, AS).

"Attempts to negatively affect the existence, amount and/or quality of evidence from a crime scene, or make the analysis and examination of evidence difficult or impossible to conduct. "
Terjemahannya
"Usaha-usaha untuk memberi efek buruk pada keberadaan, jumlah, dan kualitas barang bukti dari sebuah TKP, atau membuat proses analisis dan pemeriksaan barang bukti menjadi sulit atau mustahil untuk dilakukan."

Bagaimana Anti Forensik pada CyberCrime, seperti yang disebutkan diatas proses kerjanya adalah kebalikan dari Forensik. Bila pada Forensik menyelidiki dan menganalisis Data File maka pada Anti Forensik menghapus atau mengkaburkan Data File. Berikut Metode  Anti Forensik

Data Hiding
Teknik menyembunyikan data yang diperkirakan bisa digunakan sebagai barang bukti. Pada teknik ini data tersebut dibuat seolah tidak ada. sederhananya seperti menggunakan opsi hide folder pada windows  sekilas tidak terlihat tetapi terdapat kejanggalan bila dilihat dari size file nya. Bisa juga anda menggunakan aplikasi tetapi pilihlah aplikasi yang tidak hanya untuk menyembunyikan tetapi juga mengenkripsinya dan membutuhkan password untuk membukanya.

Unrecoverable Delete
Teknik menghapus bukti dengan cara menghancurkannya, data yang telah dihapus tentu saja tetap tertingal. Data - data pada media penyimpanan yang kemudia dihapus tidak sepenuhnya hilang begitu saja, meskipus proses penghapusan telah dilakukan. Tetapi file tersebut hanya terhapus secara logik bukan secara fisik, walaupun anda menghapus recyle bin. Karena itu terdapat 2 opsi dalam menghapusnya yaitu menggunakan aplikasi shreder tetapi terdapat kemungkinan untuk dipulihkan kembali bila terlacak. Opsi selanjutnya yaitu Hancurkan saja Media Penyimanannya sehancur-hancur nya sehingga  tak bisa digunakan lagi.

Hash CollisonTeknik untuk mengubah nilai hash. Hash ini adalah idetintas file yang bisa digunakan untuk membandingkan suatu file asli atau atau telah diedit. misalkannya pada file .jpg kemudian dialakukan perubahan pada nilai Hex nya sehingga menjadi .bmp.

Anonymous Internet User
Teknik menyamarkan jejak kita di internet,ada beberapa aplikasi atau metode yang bisa digunakan seperti menghapus history pada browser tetapi terdapat kemungkinan untuk mudah dilacak mungkin cara yang bisa dipakai dalam mengkaburkan jejaknya yaitu dengan cara mengotak - atik windows registry bila menggunakan sistem operasi windows karena memang digunakan sebagai pusat penyimpanan informasi.   Informasi mengenai url yang baru saja dijelajahi bila menggunakan IE terdapat pada HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\TypedUrl.

Memory Usage
Jumlah pemakaian memory juga akan dioprek oleh ahli forensik untuk menganalisa proses apa saja yang sedang berjalan, penggunaan aplikasi seperti Task Manager, Process Explorer, dll dapat digunakan untuk menganalisanya.

Registry
Registry adalah tempat  pusat penyimpanan informasi di lokasi ini  akan jadi target operasi ahli forensik untuk mengungkap proses startups, services, dan konfigurasi lain. Anda tentu tau apa mesti dilakukan terhadap database ini.

Log Events
Pada event viewer tersimpan sejarah penggunaan aplikasi atau aktivitas system, penghapusan log event dapat sedikit menghilangkan jejak. Di dalam event pada antivirus juga tersimpan beberapa aktivitas. Logs USB juga dapat dijadikan sasaran penyelidikan ahli forensik, lokasi dari logs itu tersimpan di dua tempat: Pertama, berada pada file setupapi.log atau setuapi.dev.log di dalam %windir%\ atau %windir%\inf, Kedua terletak di dalam registry editor: My_Computer\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR\.

Secure Data Deletion

Tekniknya Sesuai namanya yaitu suatu cara untuk mengamankan data yang telah dihapus. seperti menggunakan aplikasi shred atau menghancurkan secara fisik data tersebut.

Shred
Apa yang dilakukan Shred adalah dengan menulis ulang file secara berulang kali dengan tujuan mempersulit kemungkinan untuk merecover data yang sudah dihapus. Shred, bagaikan pisau bermata dua. Tetapi shred juga memiliki berbagai keterbatasan pada jenis file system tertentu, terkompresi dan yag memiliki dukungan snapshot.

Enkripsi
Teknik yang awalnya digunakan untuk mengamankan data saat dikirimkan tetapi ternyata juga bisa digunakan untuk mengamankan barang bukti.

Steganografi
Teknik untuk menyisipkan atau menyembunyikan file kedalam file lain dengan maksud mengkaburkan pengamatan saat diforensik.

Banyak area yang cendrung tidak diamati dalam penggunan sistem komputer sehingga tanpa disadari telah membuat celah terhadap tindakannya si pelaku kriminal dalam menghilangkan bukti. Perlu diketahui bahwa pemeriksaan dilakukan dengan memakai data yang telah di clone sebelumnya agar tidak membahayakan atau merusakan ke aslian dari barang bukti.

Sumber
Sulianta, F. (2014). Teknik Forensik-Cara Jitu Mengatasi Problematika Komputer

MALWARE DAN CYBERCRIME ECOSYSTEM

MALWARE
Semakin majunya teknologi seiring perkembangan jaman membuat banyak kriminal yang membuat  inovasi baru dalam aksinya. Tindakan kejahatan yang sekarang lagi maraknya adalah kejahatan melalui dunia maya atau bisa disebut juga sebagai cybercrime. Salah satu metodenya yang terkenal adalah Malware singkatan dari Malicious Software, tentu saja semua sudah mengetahui apa itu karena banyak komputer yang telah infeksinya sehingga membuat repot para pengguna komputer tetapi banyak yang tidak mengetahui mengenai perbedaannya. Kita selalu menganggap semua program yang merusak sebagai virus.

Malwer atau Malicious Software adalah software yang dibuat dengan tujuan untuk merusak atau mencuri data sebuah sistem komputer jadi semua semua software yang dibuat dengan tujuan seperti itu bisa dibilang sebagai Malware. Berdasarkan sifat dan tujuanya Malware dapat digolongkan menjadi 3, yaitu :
Malware yang menginfeksi komputer
Worm : program komputer yang dapat menggandakan dirinya secara sendiri dalam sistem komputer. Sebuah worm dapat menggandakan dirinya dengan memanfaatkan jaringan (LAN/WAN/Internet) tanpa perlu campur tangan dari user itu sendiri.Worm memanfaatkan celah keamanaan yang memang terbuka atau lebih dikenal dengan sebutan vulnerability.
Virus : malware yang menyerang file eksekusi (.exe) yang akan menyerang dan menggandakan diri ketika file exe yang terinfeksi di jalankan. Virus komputer menyebar dengan cara menyisipkan program dirinya pada program atau dokumen yang ada dalam komputer.

Malware yang bersembunyi 
Trojan : program yang dibuat seperti program baik dan berguna pada pengguna komputer (crack, game, atau program lain) yang ketika diinstal ke dalam komputer dapat memata-matai, mencuri data, dan mengirimkan ketukan keyboard ke alamat yang telah ditentukan oleh pembuatnya tanpa diketahui oleh si pengguna komuter tersebut. atau bisa juga memfasilitasi program lain misalnya virus, sypware, adware. keylogger dan malware lainnya untuk masuk, merusak sytem, memungkinkan orang lain meremote komputer dan mencuri informasi seperti password atau nomor kartu kredit kita.
Rootkit : program yang menyusup kedalam system komputer, bersembunyi dengan menyamar sebagai bagian dari system (misalnya menempel pada patch, keygen, crack dan game), kemudian mengambil alih, memantau kerja sistem yang disusupinya. Rootkit dapat mencuri data yang lalu-lalang di jaringan, melakukan keylogging, mencuri cookies akun bank dan lain-lain.

Malware yang mencuri dan mengambil keuntungan
malware yang mencari dan mencuri keuntungan, yaitu spyware, adware yang tidak jujur, botnet, keystroke logger dan dialer.
Spyware : program komputer yang dibuat untuk memata-matai komputer korbannya. Awalnya spyware ini digunakan untuk memata-matai profil pengguna komputer dan penggunaannya dalam menampilkan iklan yang sesuai dengan minat pengguna komputer tersebut.
Adware :  iklan yang dimasukan secara tersembunyi oleh pembuat program, biasanya pada program yang bersifat freeware untuk tujuan promosi atau iklan.
Botnet : program yang memiliki kemampuan mirip seperti backdoor. Namun pada botnet, semua komputer yang terinfeksi oleh botnet tersebut akan menjalankan proses yang sama seperti yang diperintahkan oleh pusat pengendali malware (control server).
Keylogger : program yang dapat memantau penekanan tombol pada keyboard, sehingga orang lain dapat mengetahui password dan informasi apapun yang kita ketik. 

CYBERCRIME ECOSYSTEM 

Tindakan kriminal didunia maya layaknya seperti didunia nyata, mereka berada dalam sebuah tim dan memiliki perannya masing - masing sehingga membentuk Cybercrime Ecosystem.  Hal tersebut terjadi karena faktor ekonomi, kenapa? ini disebabkan adanya pasar gelap atau yang lebih dikenal sebagai Black Market disana banyak diperdagangkan produk yang tentu saja ilegal dan dengan harga yang tinggi membuat banyak kriminal bekerjasama dalam proses perdagangannya. Cybercrime yang dilakukan didunia maya tentu saja tidak memungkinkan untuk menggunakan senjata seperti didunia nyata, karena itu mereka mengembangkan Malware yang bisa digunakan sebagai senjata. 
Bila  kita lihat dari gambar diatas, ternyata malware dibuat tidak hanya digunakan untuk dirisendiri tetapi juga merupakan sesuatu yang diperdagankan. karena merupakan suatu senjata yang digunakan didunia maya maka banyak pelaku cybercrime yang memanfaatkan selayaknya sebuah senjata tajam yang dipakai untuk merampok didunia nyata.
Sumber
https://www.maxmanroe.com/perbedaan-malware-virus-trojan-spyware-dan-worm.html
https://catatanforensikadigital.wordpress.com/2015/08/14/cybercrime-ecosystem/ https://securelist.com/analysis/publications/36279/the-botnet-ecosystem/

LAPORAN INVESTIGASI DESKRIPSI KASUS


Chain of Custody


Chain of Custody adalah merupakan proses untuk merekam kronologi pengamanan, penahanan, pengendalian, dan pemindahan barang bukti fisik atau elektronik. Chain of Custody dituliskan dalam sebuah dokumen yang berfungsi untuk menjelaskan kronologi penanganan barang bukti tersebut, sehingga diharapkan tidak menimbulkan keraguan pada saat proses pengadilan.

Berikut ini contoh sebuah form untuk digunakan dalam proses investigasi barang bukti elektronik di lokasi kejadian, dan form penerimaan barang bukti elektronik oleh petugas investigasi kepada petugas Laboratorium Forensika, serta form penyerahannya . Adapun form tersebut adalah sebagai berikut :


Penyelesaian Kasus Ann's Dengan Penerapan 5W + 1H

Sering kali kita mendengar mengenai 5W + 1H bila membahas mengenai penelitian, jurnal, penyeledikan yah hal ini memanglah sesuatu yang wajar karena 5W + 1H dasar dalam pengumulan informasi serta merupakan juga formula untuk mendapatkan keberanan tentang sesuatu agar didapatkan rekonstruksi kejadiannya sesuai dengan yang aslinya. Penerapan 5W + 1H digunakan dalam berbagai bidang ke ilmuan bahkan juga digunakan dalam Forensik.

Occam’s Razor adalah sebuah prinsip bahwa dari beberapa hipotesis yang berbeda, maka yang lebih disukai adalah yang lebih sedikit memuat asumsi. Dan biasanya, hipotesis paling sederhana yang dapat menjelaskan semua fakta yang ada biasanya adalah yang paling benar.

Pengertian kata “razor” yang berarti silet mengandung makna bahwa asumsi yang berjumlah banyak, kompleks dan susah teruji sebaiknya “dicukur” atau dibuang, dan gunakan hanya asumsi yang sederhana, berjumlah sedikit dan bisa diuji. Sekarang kita gunakan prinsip Occam’s Razor ini dalam berargumentasi agar memberikan deskripsi yang lebih bagus tentang makna penggunaannya.

The Alexiou Principle merupakan sebuah metode yang muncul akibat banyak kasus yang tidak terslesaikan dan kurang terarah menentukan perencanaan dan strategi yang matang dalam melakukan proses investigasi.

Konsep ini di usung oleh seorang ilmuan bernama Mike Alexiou,dengan Konsep utama dari prinsip utamanya  adalah :

1. What question are you trying to answer/ Pertanyaan apa yang ingin coba dipecahkan?
2. What data do you need to answer that question/ Data apa yang dibutuhkan untuk menjawab pertanyaan itu?
3. How do you extract/analyze that data/ Bagaimana cara untuk memperoleh dan mengekstrak data itu?
4. What does the data tell you?/ Informasi apa yang diperoleh dari data tersebut?

Untuk Lebih memahami penerapan 5W + 1H dalam penyelidikan maka akan dicoba dalam membahas kasus  Ann's Bad AIM sehingga bisa merekronstruksi pristiwa yang terjadi.

Kasus yang dianalisa adalah sebuah file mengenai filtering network yang melibatkan paket data untuk didapatkan informasinya sehingga bisa menjawab pertanyan dari 5W + 1H. Kasus ini menggunakan aplikasi wireshark untuk membaca file tersebut, berikut pembabarannya :

Ann dan Mr X telah mendirikan basis baru operasi mereka. Sambil menunggu dokumen ekstradisi untuk pergi melalui, Anda dan tim Anda penyelidik diam-diam memantau aktivitas nya. Baru-baru ini, Ann mendapat merek AppleTV baru, dan dikonfigurasi dengan static IP address 192.168.1.10. Berikut adalah capture paket dengan aktivitas terbarunya.
Anda adalah penyidik forensik. Misi Anda adalah untuk mencari tahu  mengenai AppleTV milik Ann.


1. WHO (Siapa yang menjadi pembahasan)
Pada kasus ini yang menjadi pembahasan adalah siapa yang ada didalam list paket data yang tertangkap, karena membahasa peralatan maka WHO didalam kasus ini adalah nama yang digunakan untuk alat yang dipakai seorang user. Untuk mendapatkan namanya terlebih dahalu melakukan analisis terhadap paket data, pencarian dilakukan dengan menulusuri ip address. Bila diperhatikan dengan seksama didalam list paket yang tertangkap banyak sekali yang berasal dari sebuah ip maka pencarian  bisa dipersempit. ke IP 192.168.1.10. Informasi yang dicari biasanya berada pada paket dengan protokol http.
Berdasarkan gambar diatas maka dapat dilihat pada detail Hypertext Transfer Protocol terdapat string User-Agent dari Ann yaitu AppleTV/2.4. Jadi WHO yang dicari adalah AppleTV/2.4.

2. WHERE (Dimana kasus terjadi)
Where disini bermaksud pada MAC Address dari AppleTV. Pada tahap ini dilakukan pencarian MAC Address dari Appltv milik Ann,  ternyata memiliki informasi header frame mengenai AppleTv pada gambar dibawah memperlihatkan Source AppleTV yaitu Apple_fe:07:c4 (00:25:00:fe:07:c4).

Maka didapatkanlah MAC Address dari AppleTV milik Ann adalah : 00:25:00:fe:07:c4

3.WHY ( Mengapa hal itu dilakukan)
WHY disini dimaksudkan kepada tujuannya Ann mengkoneksikan TV ke internet, jawabannya sederhana dia berusaha untuk mencari film yang ingin dilihatnya. Itu terbukti dari adanya paket data yang berisi perinah "search" Hal ini bisa dilihat dari gambar berikut :
4. WHEN (Kapan kasus terjadi)
WHEN dimaksudkan untuk waktu terjadinya peristiwa ini.  Berdasarkan informasi diperoleh waktu akses nya yaitu pada hari Minggu tanggal 28 Desember 2009 pukul 04:08:18 GMT.

5. WHAT (Apa yang sebenarnya terjadi)
WHAT dimaksudkan kepada film apa yang dicari oleh Ann. Berdasarkan Analisa diketahui apa yang dia cari sebenarnya ada sebuah film yang judul iknowyourewatchingme.

6. HOW (Cara memperoleh data)
HOW dimaksudkan kepada cara atau proses yang dilakukan untuk mendapat jawaban yang dicari. Bagaimana cara untuk membaca file tersebut pada kasus ini hanya menggunakan aplikasi WireShark sebagai media untuk membaca paket data yang tertangkap.

Sumber
http://thedigitalstandard.blogspot.com/2009/06/alexiou-principle.html
http://www.ncbi.nlm.nih.gov/pmc/articles/PMC2254462/
https://www.linkedin.com/in/alexioump
https://en.wikipedia.org/wiki/William_of_Ockham
http://forensicscontest.com/2009/12/28/anns-appletv

Recovery Data Menggunakan Pandora Recovery


Barang Bukti yang dimaksud dalam kasus forensik pada umumnya tidak lain adalah informasi dan data. Cara pandangnya sama, tetapu dalam kasus komputer forensik, kita kenal sebagai Bukti Digital. Pada umunya tersimpan pada media penyimpanan dan kontek yang berbeda - beda sehingga terkadang menimbulkan kesuliatan dalam mengakuisisinya karena membutuhkan kejelian. Apalagi beberapa pelaku kejahatan cybercrime biasanya menghapus data mereka agar bisa membuang barang bukti.berdasarkan latar belakang itu maka para penyidik biasanya mempersiapkan beberapa tool atau aplikasi yang berguna untuk menembalikan data yang telah terhapus. Banyak aplikasi recovery yang bisa digunakan salah satunya adalah Pandora Recovery. Berikut Panduan pengunannya :

BLACK MARKET DIDALAM DEEP WEB SISI GELAP INTERNET

Deep Web juga dikenal dengan nama Deepnet, DarkNet, Invisible Web, Undernet atau Hidden Web) di Indonesia dapat disebut sebagai Web Mendalam. Deep Web merupakan bagian dari World Wide Web tetapi tidak termasuk kedalam internet yang dapat dicari dengan mudah, yaitu dengan menggunakan mesin pencari web yang menggunakan indeks mesin pencari web. Deep Web berbeda dengan Dark Internet, dimana komputer tidak dapat lagi dijangkau melalui Internet, atau dengan Darknet yang merupakan jaringan untuk menukarkan data, yang dapat digolongkan sebagai bagian kecil dari Deep Web.
Mike Bergman, pendiri BrightPlanet yang memberikan istilah tersebut, mengatakan bahwa mencari di Internet pada saat ini dapat dibandingkan dengan menjaring ikan di permukaan laut: akan mendapatkan banyak ikan yang tertangkap di jaring, tetapi informasi yang sangat dalam tidak akan tertangkap. Kebanyakan dari informasi yang terdapat di jaringan Internet, terkubur sangat dalam situs yang dinamis, dan mesin pencari web yang standar tidak dapat menemukannya. mesin pencari web yang tradisional tidak dapat "melihat" atau mengambil data di dalam Deep Web. Halaman-halaman tersebut dianggap tidak ada hingga mereka tercipta secara dinamis sebagai hasil dari pencarian secara spesifik. Sejak tahun 2001, Deep Web telah dinyatakan memiliki ukuran yang lebih besar dari Web biasa.
Jumlah situs yang tergolong Deep web konon jumlahnya sangat banyak. berdasarkan kajian Universitas California pada tahun 2001 jumlah konten deep web sebesar 7,500 terabytes. Kemudian pada tahun 2004 diperkirakan terdapat kurang lebih 300,000 situs yang tergolong Deep Web.
Jack Oliver, dalam paper sebuah seminar mengenai Deep Web yang dipublikasikan dalam Jurnal Publikasi Elektronik, menyebutkan bahwa Jill Ellsworth menggunakan istilah invisible Web atau Web yang tidak kasat mata pada tahun 1994 untuk mengacu kepada situs web yang tidak teregistrasi dengan mesin pencari web apapun. Bergman mengacu kepada artikel yang diterbitkan pada bulan januari 1996 oleh Frank Garcia:
“ Situs ini adalah situs yang didesain dengan baik, tetapi mereka tidak melakukan proses registrasi dengan mesin pencari web apapun. Sehingga tidak ada yang dapat menemukan mereka. Secara teknis, situs tersebut merupakan situs yang tersembunyi. Saya menyebutnya sebagai invisible Web atau Web yang tidak kasat mata.”
Salah satu awal penggunaan istilah Invisible Web adalah oleh Bruce Mount dan Matthew B. Koll yang berasal dari Library Software, dalam deskripsi mengenai deep Web tool yang ditemukan pada wawancara press pada bulan Desember 1996. Penggunaan pertama dari istilah Deep Web, sekarang secara umum diketahui berdasarkan kepada laporan pada tahun 2001 yang ditulis oleh Bergman.
Dari penjelasan diatas bisa diartikan bahwa situs – situs website selama ini bisa didapatkan melaui mesin pencarian yang umumnya diketahui ternyata itu semua hanya sebagain kecilnya saja yang ditampilkan dari seluruh situs website  di internet. Masih banyak lagi situs yang tidak terindex oleh mesin pencarian karena tidak didaftarkan atau memang sengaja disembunyikan tetapi kenapa situs itu tersembunyi. Beberapa situs yang disembunyikan bisa jadi memiliki informasi yang tidak untuk konsumsi umum seperti data perusahaan, data suatu intitusi negara dan data rahasia lainnya lalu bagaimana dengan sebagian situs lainya. Deepweb terdapat banyak sekali situs dengan berbagai jenis konten salah satunya adalah BLACK MARKET.
APA ITU BLACK MARKET
Black market jika di artikan berarti pasar gelap yang berarti adalah suatu sektor perdagangan illegal dikarenakan produk yang disajikan merupakan produk tidak resmi yang dilarang secara hukum oleh suatu negara. Produk seperti apakah sehingga menyebabkan menjadi illegal, menurut pengamatan penulis produk yang diperjual belikan di pasar gelap merupakan produk yang tak lazim seperti
1.    Budak.
2.    Senjata kimia.
3.    Organ tubuh.
4.    Jasa pembunuhan.
5.    Jasa hacking.
6.    Jasa pencucian uang.
7.    Tojan.
8.    Traffic.
9.    Jasa spam & flood, termasuk call & sms flood.
Dijaman serba modern ini sepertinya para pelaku bisnis pun mengikuti perkembangan para konsumennya dengan memberikan inovasi yang tidak biasa demi meraup keuntungan walaupun hal itu illegal. Pada black market produk yang menjadi incaran para pembeli bumumnya adalah jasa hacking, dimana para pembeli itu ingin mendapatkan suatu data informasi perushaan tertentu atau memang sengaja untuk menghancurkan perusahaan tersebut dan hal lainya.
PIHAK YANG TERLIBAT
Para pelaku black market bergerak dalam tim dengan tingkat oganisir tinggi bahkan terlihat sebagai sebuah perusahaan yang besar ini dikarenakan beberapa hal seperti strategi, operasional, logistik dan  penempatan yang bisa berbeda negara.
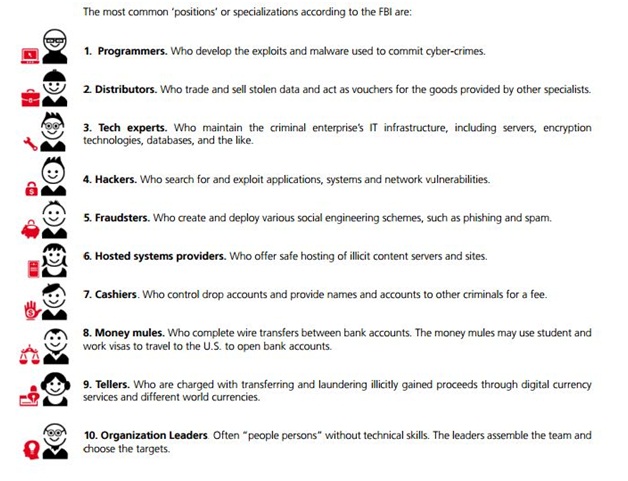
Menurut FBI organisasi cyber crime beraksi layaknya perusahaa, dengan para pakar khusus yang ada pada tiap tiap area dan posisi. Tidak seperti sebuah perusahaan pada umumnya , mereka tidak memiliiki jadwal, liburan ataupun akhir pekan.

1. Programmer
Mengembangkan exploit dan malware untuk melakukan kejahatan cyber.
2. Distributor
Menukar dan menjual data curian.
3. Technical expert
Bertanggung jawab terhadap infrasturuktur teknologi yang digunakan dalam cybercrime black market, seperti server, enkripsi, database, dan semacamnya.
4. Hacker
Mencari celah keamanan pada sebuah aplikasi, sistem, atau jaringan yang akan dijadikan target.
5. Fraudster
Merancang dan mengaplikasikan skema-skema social engineering, seperti phishing dan spam.
6. Hosted system provider
Sebagai pihak penyedia layanan hosting untuk server dan situs yang punya tujuan ilegal.
7. Cashier
Mengatur rekening keuangan dan menyediakan nama dan akun bagi pelaku kejahatan lain untuk mendapatkan uang.
8. Money mule
Menyelesaikan urusan transfer antar bank.
Money mule dapat menggunakan perantara seorang pelajar bahkan juga dapat menggunakan visa bekerja ke luar negeri untuk membuka rekening bank.
9. Teller
Mentransfer uang secara ilegal melalui layanan uang digital dalam berbagai macam mata uang asing.
10. Organization leader
Lebih mengandalkan kemampuan pendekatan personal dibandingkan kemampuan teknis.
Organization leader membentuk team dan memilih targetnya.

EFEK BLACK MARKET
Berdasarkan informasi yang didapatkan melalui infografis milik Rasmussen Collaege pada tahun 2011 efek yang ditimbulkan oleh black market sangat besar yaitu kerugian sebesar US $388 miliar dolar.
Jika melihat informasi lainya dari laporan milik Symantec efek yang ditimbulkan berkaitan dengan cybercrime pada tahun 2011 :
  1. Serangan web meningkat 36% dengan jumlah total serangan per hari adalah 4.500 serangan.
  2. 403 juta varian malware telah tercipta di 2011, meningkat 41% dibandingkan tahun 2010.
  3. 39% serangan malware melalui email menggunakan tautan (link) yang mengarah ke halaman web.
  4. Celah keamanan pada perangkat mobile terus meningkat dengan temuan sebanyak 315 di 2011.
Akibat dari cyber crime ini banyak perusahan dilaporkan mengalami kerugian dari beragam serangan seperti pencuria data dan pengerusakan sistem dan jaringan atau database. Pada umumnya perusahan yang menjadi korban adalah yang berskala besar.
MENIMALKAN KEMUNGKINAN RESIKO
Guna mengantisipasi serangan cybercrime perlu adanya kewaspadaan dalm tiap tindakan.beberapa hal yang bisa dilalukan untuk menimalkan serangan adalah :
1.      Gunakan kombinasi karakter dalam password, dan jangan gunakan satu password untuk beberapa akun.
2.      Berhati-hatilah terhadap email atau pesan yang berisi tautan atau link yang berasal dari penyedia layanan atau atasaaan, bisa saja itu adalah tipuan dari hacker.
3.      Pastikan bahwa jaringan yang digunakan aman, tidak melaui wifi publik.
4.      Jika melalukan transaksi online pastikan situs itu aman, situs yang aman menggunakan layanan “https//”
5.      Jangan memposting indentitas diri, contohnya seperti CV karna nantinya bisa disalah gunakan.

SUMBER
Bergman, Michael K (July 2000). The Deep Web: Surfacing Hidden Value (2000) BrightPlanet LLC., dari url, https://id.wikipedia.org/wiki/Deep_Web
Suryansyah, Aditya H. Sisi Gelap Internet (July 2012), dari url http://kanvas-hitam.blogspot.com/2012/07/sisi-gelap-internet.html
Panda Security. (2010). The cyber-crime black market: Uncovered. Retrieved dari url https://farembojo.files.wordpress.com/2014/11/book-the-cyber-crime-black-market.pdf
Infosec Institute. (2013, January 15). Cybercrime and the underground market – infosec institute. Retrieved June 12, 2015, dari url http://resources.infosecinstitute.com/cybercrime-and-the-underground-market/
Kelly, M. (2012, July 12). Cyber crime black market almost as big as illegal drugs industry now | venturebeat | news | by meghan kelly. Retrieved June 12, 2015, dari url http://venturebeat.com/2012/07/12/cyber-crime-rasmussen/
blon, L., Libicki, M. C., & Golay, A. A. (2014). Markets for cybercrime tools and stolen data: Hackers’ bazaar | rand (RR-610-JNI). Retrieved from RAND Corporation website: http://www.rand.org/pubs/research_reports/RR610.html

Model Investigasi Pada Paper "Membangun Integrated Digital Forensics Investigation Framework (IDFIF) Dengan Metode Sequential Logic"

DFIF (Digital Forensics Investigation Framework ) telah banyak berkembang sejak tahun 1995, namun belum ada DFIF standart yang digunakan oleh para penyidik (investigator).

Problematika
Penggunaan DFIF yang berbeda-beda akan menyebabkan pembuktian yang dihasilkan sulit diukur dan dibandingkan. Sedangkan dalam kenyataannya persidangan selalu melibatkan lebih dari satu pihak untuk pembuktikan sebuah fakta  persidangan. Pengukuran dan pembandingan akan muncul ketika salah satu pihak tidak puas atas hasil  pembuktian pihak yang lain.

Solusi
Perlu adanya DFIF standar yang dapat mengakomodir DFIF yang telah hadir sebelumnya. Metode Sequential Logic merupakan metode yang memiliki keterikatan atas latar belakang masukan terhadap keluarannya.Metode ini memiliki karakteristik yang dapat merekam histori dari masukan, sehingga dapat diasumsikan metode tersebut dapat melihat urutan DFIF sebelumnya untuk membentuk DFIF yang baru.

Penelitian ini menghasilkan DFIF baru yang diharapkan dapat menjadi standart metode penyelidikan para  penyidik. DFIF yang dihasilkan dalam penelitian ini disebut sebagai Integrated Digital Forensics Investigation  Framework (IDFIF) dikarenakan telah memperhitungkan DFIF sebelumnya. DFIF yang telah ada sebelumnya dapat di akomodir IDFIF dengan menggunakan Metode Sequential Logic.

Sequential Logic
Menurut  (Suyanto,2009) yang diambil dari dalam paper. Unit sequential logic atau sering disebut sebagai mesin keadaan berhingga (Finite State Machine, FSM), keluarannya  bergantung pada masukan dan keluaran sebelumnya. FSM dibedakan dengan Control  Logic Unit (CLU) karena selain menghasilkan keluaran juga menghasilkan keadaan (state). Hal ini penting untuk implementasi rangkaian memori dan juga unit kendali pada komputer.

Model Invetigasi Digital Forensik Yang Ada

Usulan Model Investigasi
Dengan metode Sequential Logic, gambaran fase pada masing-masing model investigasi dapat dipetakan per prosesnya. Pemetaan proses-proses tersebut digunakan untuk menyusun sebuah model investigasi yang dpaat dijadikan standar oleh investigator dalam mengangani sebuah kasus. Berikut Gambar Ilustrasinya:
Pejelasaan

IDFIF = { Pre-Process → Proactive → Reactive → Post-Process }

di mana:
Pre-Process = { Notification → Authorization → Preparation }
Proactive = { Proactive Collection → Crime Scene Investigation → Proactive Preservation → Proactive Analysis → Preliminary Report → Securing the Scene → Detection of Incident/Crime }


Di mana
'Proactive Collection = { Incident Response Volatile Collection and Collection of Network Traces }
'Crime Scene Investigation = { Even triggering Function & Communicating Shielding → Documenting the Scene }
Reactive = { Identification → Collection & Acquisition → Preservation → Examination → Analysis → Presentation }


Di mana:
dentification = { Survey → Recognition }
Preservation = { Tranportation → Storage }
Post-Process = { Conclusion → Reconstruction → Dissemination }


Kesimpulan
Usulan model investigasi forensik digital yang bernama “Integrated Digital Forensics Investigation Framework” (IDFIF) ini dihasilkan dari model-model investigasi yang telah ada sebelumnya dengan menggunakan metode Sequential Logic.  Model ini dirancang untuk mampu menjadi standar model investigasi sehingga nantinya dipakai standar baku dalam penangan kasus.

Sumber
Rahayu, Y. D., & Prayudi, Y. (2014). Membangun integrated digital forensics investigation framework (idfif) menggunakan metode sequential logic. In Seminar Nasional Teknologi Informasi dan Komunikasi 2014 (SENTIKA 2014). Retrieved from https://www.academia.edu/6363830/MEMBANGUN_INTEGRATED_DIGITAL_FORENSICS_INVESTIGATION_FRAMEWORK_IDFIF_MENGGUNAKAN_METODE_SEQUENTIAL_LOGIC 

Model Investigasi pada Paper "Common Phases of Computer Forensics Investigation Models"

Meningkatnya jumah pelaku kriminal membuat tingginya persaingan diantara mereka dalam meraih keutungan, sehingga mau tidak mau mereka harus mengembangkan atau menciptakan inovasi baru dalam aksi kriminalnya. Dikarenakan sudah banyak masyarakat yang menggunakan teknologi digital dalam aktivitas kesehariannya memancing banyak kriminal untuk mengembangkan aksinya kedunia digital, tentu saja dalam melancarkan serangannya para pelaku tersebut memanfaatkan informasi digital sebagai peralatan utamanya. Sekarang ini sudah banyak sekali metode atau cara yang telah mereka kembangkan sehingga membuat para penyidik sebagai penegak hukum untuk turut mengembangkan dan menciptakan inovasi baru dalam proses investigasi. 

Bila Hack itu Etika maka Forensik itu prosedur,  karena itu dalam tiap kegiatan forensik para penyelidik akan mengambil tindakan berdasarkan prosedur yang ditetapkan. Sebuah prosedur dalam investigasi kasus Forensik Komputer sangat diperlukan karena dapat mendukung dan mempengharui langsung terhadap hasil investigasi, maka dari itu ketentuan dan tahapan dalam prosedur sebaiknya jangan dilewatkan. Dan parahnya lagi, barang bukti tersebut tidak dapat dijadikan rujukan di pengadilan

Yang diatas itu adalah karangan saya sendiri untuk becerita mengenai paper tersebut.sekarang lanjut ke pembahasan paper nya. 

Pada awal tahun 1984, Laboratorium FBI dan badan penegak hukum lainnya mulai mengembangkan program untuk memeriksa barang bukti komputer. Dan dengan semakin berkembangnya zaman, model-model investigasi forensik komputer pun bermunculan utuk dapat menyempurnakan yang sebelumnya.Investigasi pada Paper: "Common Phases of Computer Forensics Investigation Models"

Berikut ini phase dan model investigasi digital forensik framework

Proses InvestigasiKomputer Forensik  (1984)
Pada tahap Akuisisi, bukti diakuisisi pada cara yang dapat diterima dengan persetujuan yang tepat dari otoritas. Hal ini diikuti oleh fase Identifikasi dimana tugas untuk mengidentifikasi komponen digital dari bukti yang diperoleh dan mengubahnya menjadi format dipahami oleh manusia. Tahap Evaluasi terdiri dari tugas untuk menentukan apakah komponen diidentifikasi dalam tahap sebelumnya, memang relevan dengan kasus yang sedang diselidiki dan dapat dianggap sebagai bukti yang sah. Pada tahap akhir, Penerimaan, bukti yang diperoleh & diekstrak disajikan dalam pengadilan hukum.


Investigasi Model DFRWS  (2001)
Model DFRWS Investigative dimulai dengan fase Identifikasi, di mana deteksi profil, sistem pemantauan, analisis audit, dll, dilakukan. Hal ini segera diikuti oleh fase Pelestarian, yang melibatkan tugas-tugas seperti menyiapkan manajemen kasus yang tepat dan memastikan rantai diterima tahanan. Fase ini sangat penting sehingga untuk memastikan bahwa data yang dikumpulkan bebas dari kontaminasi. Tahap berikutnya dikenal sebagai Collection, di mana data yang relevan sedang dikumpulkan berdasarkan metode yang disetujui memanfaatkan berbagai teknik pemulihan. Setelah fase ini dua fase penting, yaitu, Pemeriksaan fase dan fase Analisis. Dalam dua tahap ini, tugas-tugas seperti bukti tracing, validasi bukti, pemulihan tersembunyi / data dienkripsi, data mining, waktu, dll, dilakukan. Tahap terakhir adalah Presentasi. Tugas yang berhubungan dengan fase ini adalah dokumentasi, kesaksian ahli, dll.


Abstrak Digital Forensik Model (ADFM) (2002)
Tahap 1 di ADFM adalah fase Identifikasi. Pada fase ini, tugas untuk mengenali dan menentukan jenis insiden dilakukan. Setelah jenis insiden dipastikan, tahap berikutnya, Persiapan, dilakukan, diikuti dengan fase Strategi Pendekatan. Data fisik dan digital yang diperoleh harus diisolasi benar, aman dan diawetkan. Ada juga kebutuhan untuk memperhatikan rantai yang tepat dari tahanan. Semua tugas-tugas ini dilakukan di bawah Pelestarian fase. Berikutnya adalah fase Koleksi, dimana, ekstraksi data dan duplikasi dilakukan. Identifikasi dan menemukan bukti-bukti potensial dari data yang dikumpulkan, menggunakan pendekatan sistematis yang dilakukan dalam fase berikut berikutnya, yang dikenal sebagai Pemeriksaan fase. Tugas menentukan signifikan bukti dan menarik kesimpulan berdasarkan bukti yang ditemukan dilakukan dalam Analisis fase. Pada tahap berikut, tahap Presentasi, temuan dirangkum dan disajikan. Proses penyelidikan selesai dengan melaksanakan Kembali fase Bukti.

Integrated Digital Investigation Process (IDIP) (2003)
Proses investigasi bertujuan untuk menggabungkan berbagai proses investigasi yang tersedia menjadi satu model yang terintegrasi. Konsep TKP digital yang mengacu pada lingkungan virtual yang dibuat oleh perangkat lunak dan perangkat keras di mana bukti digital dari kejahatan atau kejadian ada.


Enhanced Digital Investigation Process Model (EDIP) (2004) 
Proses penyidikan dimulai dengan fase Kesiapan dan tugas yang dilakukan adalah sama seperti di IDIP. Tahap kedua, tahap Deployment, menyediakan mekanisme untuk sebuah insiden yang terdeteksi dan dikonfirmasi. Ini terdiri dari 5 sub-tahap yaitu Deteksi & Pemberitahuan, Fisik Crime Scene Investigation, Digital Crime Scene Investigation, Konfirmasi dan terakhir, submision. Tidak seperti DIP, fase ini meliputi penyelidikan TKP fisik dan digital dan presentasi temuan untuk badan hukum (melalui fase Submission). Dalam Tracebakphase, melacak TKP sumber, termasuk perangkat dan lokasi adalah tujuan utama. Hal ini didukung oleh dua sub-fase yaitu, Digital Crime Scene Investigation dan Otorisasi (memperoleh persetujuan untuk melakukan penyelidikan dan informasi mengakses). Setelah fase Traceback adalah fase Dynamite. Pada fase ini, investigasi dilakukan di TKP utama, dengan tujuan mengidentifikasi pelakunya potensial (s). Terdiri dari 4 sub-tahap, yaitu, fisik Crime Scene Investigation, Digital Crime Scene Investigation, Rekonstruksi dan Komunikasi. Dalam Rekonstruksi sub-fase, potongan informasi yang dikumpulkan diletakkan bersama-sama sehingga untuk membangun peristiwa mungkin yang bisa terjadi. Komunikasi sub-fase ini mirip dengan tahap Submission sebelumnya. Proses penyidikan berakhir dengan fase Kesiapan dan tugas yang dilakukan adalah sama seperti di IDIP.

Computer Forensics Field Triage Process Model (CFFTPM) (2006)
CFFTPM dimulai dengan tahap perencanaan. Kemudian dilanjutkan ke tah triage untuk mengidentifikasi dan peringkat dalam hal penting atau prioritas barang bukti, kemudian penggunaan tahap profil yang memfokuskan untuk menganalisis aktivitas pengguna dan profil bertujuan yang berkaitan bukti untuk tersangka. Kemudian timeline yaitu yang memproses kronologi kejadian. Terakhir adalah pengumpulan tahap bukti khusus agar penyidik ​​dapat menyesuaikan fokus pemeriksaan untuk spesifik dari kasus. Misal pornografi anak akan berbeda dengan kasus kejahatan keuangan.


Digital Forensics Model Bassed on Malaysian Investigation Process (DFMBMIP) (2009)
Tahap ini adalah Perencanaan, identifikasi dan Reconnaissance. Tahap ini berkaitan dengan melakukan penyelidikan sedangkan perangkat masih beroperasi  yang mirip dengan melakukan forensik hidup. Hal ini harus dilakukan di tahap transportasi & storage. Setelah data siap tahap analisis dipanggil dan data akan dianalisa dan diperiksa menggunakan alat dan teknik yang tepat.


Usulan Model Investigasi
Berdasarkan Model yang sudah ada maka diusulkanlah sebuah model baru yang bisa digunakan untuk investiasi umum pada komputer forensik, model tersebut dinamakan Generic Model Komputer Investigasi Forensik (GCFIM).
 

Pejelasan
1. Pre-Process
Tugas-tugas yang dilaksanakan dalam fase ini berhubungan dengan semua pekerjaan yang harus dilakukan sebelum dimulainya proses investigasi dan pengumpulan data secara resmi.
2. Acquisition & Preservation
Fase ini adalah fase pengumpulan, pengamanan, dan penyimpanan data sehingga dapat digunakan pada fase berikutnya.
3. Analysis
Fase ini adalah proses investigasi forensik komputer fokus data yang telah didapatkan untuk mengidentifikasi sumber kejahatan dan menemukan pelaku kejahatan tersebut.
4. Presentation
Temuan-temuan dalam fase analisis didokumetasikan dan dipresentasikan kepada pihak yang berwenang. Dengan bertujuan membuat pihak berwenang paham akan apa yang dipresentasikan, dan  juga harus didukung oleh bukti yang kuat untuk membuktikan kebenaran dari suatu kasus kejahatan. Di pengadilan.
5. Post-Process
Fase ini berhubungan dengan akhir dari sebuah proses investigasi. Barang bukti fisik dan digital harus dikembalikan kepada pihak yang berwenang untuk menyimpannya. Peninjauan terhadap proses investigasi harus dilakukan agar ada pembelajaran yang dapat diambil dan bisa meningkatkan performa investigasi pada masa yang akan datang.


Diagram usulan model investigasi GCFIM dirancang agar investigator dapat kembali ke fase sebelumnya, karena tidak menutup kemungkinan investigator akan berhadapan dengan situasi yang dapat berubah-ubah terkait dengan Tempat Kejadian Perkara (TKP, baik fisik maupun digital), alat investigasi yang digunakan, alat kejahatan yang digunakan, dan tingkat keahlian investigator.

Kesimpulan
Demi memenuhi kebutuhan pengumpulan data dan  bukti digital maka dibutuhkan pengembangan metode baru yang bisa menyesuaikan terhadap perubahan aktivitas kejahatan komputer. Sehingga nantinya bukti itu dapat digunakan sebagai bukti yang otentik di


SWGDE Capture of Live Systems V2.0


SWGDE Penangkapan Sistem Secara Langsung

1.    Tujuan
Tujuan dari dokumen ini adalah untuk memberikan panduan bagi komunitas forensik ketika  akuisisi data dari sistem komputer yang hidup. Yang menjadi perhatian utama yaitu kemampuan capture dan menyimpan data dalam format yang dapat digunakan. Faktor-faktor seperti volatilitas atau volume data, pembatasan yang diberlakukan oleh otoritas hukum, atau penggunaan enkripsi dapat mendikte kebutuhan untuk capture data dari sistem.

2.    Ruang Lingkup
Tulisan ini memberikan panduan dan pertimbangan untuk proses akuisisi data dari sistem komputer yang hidup termasuk memori  atau data dari file sistem yang dipasang pada media penyimpanan komputer.

3.    Urutan Volatilitas
Ketika memperoleh barang bukti, penyidik harus berhati-hati dalam mengurutkan, mengumpulkan, mempertimbangkan urutan data yang dikumpulkan karena volatilitas potensi dan efek koleksi pada sistem. Pesanan ini dapat berubah berdasarkan pada sistem. Pemeriksa harus memahami kebutuhan situasi yang diberikan dan memesan pengumpulan data volatil sesuai.

Satu urutan contoh volatilitas adalah:

1. RAM
2. proses Menjalankan
3. Jaringan Koneksi
4. Pengaturan Sistem
5. Media penyimpanan

4.    Rincian Teknis
Ada empat kategori akuisisi hidup:
1. Hidup memori (RAM, pagefile, swapfile, dll)
2. Volatile sistem data / proses Akuisisi sistem
3. Tinggal berkas / file yang
4. akuisisi fisik Hidup

 4.1 Hidup Memori
Metode akuisisi live memory yaitu menyalin data saat ini yang berada di sistem memori. Umumnya, metode live acquisition memerlukan hak administrator pada sistem. Diperlukan Waktu untuk mengekstrak semua data dari sistem yang berkontribusi kondisi ini dikenal sebagai memory smear, dimana data diubah selama proses akuisisi.

4.2 Sistem Data Volatile / proses
Sistem Data Volatile memanfaatkan koleksi dari perintah eksekusi atau script batch untuk mengumpulkan informasi singkat mengenai sistem saat ini, seperti: proses yang berjalan, koneksi jaringan, password, status file sistem, soket yang terbuka, pengguna yang terhubung, dll. Praktik Terbaik dengan menentukan penggunaan binari yang tepercaya untuk tujuan ini, bila tersedia.

4.3 Akuisisi sistem file / file live
Sebuah akuisisi sistem file secara langsung memungkinkan pemeriksa untuk memperoleh data yang tidak dapat diakses setelah sistem telah dimatikan, seperti: kontainer yang dipasang enkripsi, penyimpanan di jaringan, database, dll. Layaknya enkripsi yang mencegah akses ke data setelah shutdown, sistem file seharusnya diperoleh saat hidup. Selain itu, membuka file yang belum disimpan harus dikumpulkan sementara sistem ini masih hidup.

4.4 Akuisisi Fisik Hidup
Situasi mungkin mendikte bahwa sebuah sistem diperoleh secara fisik tanpa mematikannya. Metode akuisisi ini rentan terhadap smear data yang disebabkan oleh akses file selama proses akuisisi.

5.    Peralatan dan Pelatihan
Beberapa alat yang ada untuk menangkap memori sistem dari sistem komputer. Kebanyakan solusi berbasis perangkat lunak, diperlukan sedikit pelatihan untuk berhasil menangkap memori sistem, dan memerlukan hak administrator lokal untuk sebagian besar sistem operasi modern.

6.    Keterbatasan
Pemeriksa harus menyadari bahwa berinteraksi dengan sistem komputer hidup akan menyebabkan perubahan pada sistem. Pemeriksa harus tahu bahwa tindakan mereka dapat menyebabkan perubahan pada data (misalnya, RAM) dan berisiko menyebabkan ketidakstabilan pada sistem. Pemeriksa harus memahami masalah ini dan bagaimana mereka mungkin berlaku untuk situasi tertentu mereka. Pemeriksa harus mengambil langkah-langkah untuk menjaga sistem diakses selama proses akuisisi. Mengingat bahwa pemeriksa bekerja dengan data volatile, pemeriksa harus menjaga rincian dokumentasi dari semua tindakan yang diambil.

PERATURAN KEPALA KEPOLISIAN NEGARA REPUBLIK INDONESIA NOMOR 10 TAHUN 2010 TENTANG TATA CARA PENGELOLAAN BARANG BUKTI

Dennis Rader alias B.T.K Killer

Dennis Rader Lynn orang Amerika berasal dari Pittsburg,Kansas kelahiran 9 Maret 1945 dikenal sebagai seorang pembunuh berantai yang telah membunuh sebanyak 10 orang dari rentang waktu 1974 hingga 1991. Dia melalukan penyiksaan terhadap semua korbanya karena itulah di juluki sebagai BTK Killer, BTK adalah singkatan dari Bind,Torture,Kill. Dalam setiap aksinya BTK selalu mengirimkan surat yang menjelasakn rincian mengenai pembunuhan kepada polisi dan Berita Lokal selama periode pembenuhan itu berlangsung.
Surat pemeberitahuan yang dikirimkan oleh BTK ke Koran lokal tersebut dimaksudkan untuk mengejek polisi. Dia telah menulis beberapa komunikasi selama rentang pembunuhannya tesebut yaitu antara tahun 1974 hingga 1991. Surat pertama dikirimkan pada Oktober tahun 1974 mengenai rincian pembunuhan keluarga Otero pada bulan Januari tahun itu yang disimpan dalam sebuah buku teknik di Perpustakaan Umum Wichita kemudian pada tahun 1978 dia mengirimkan surat ke stasiun televise lokal di Wichita yang mengklaim jika dia bertanggung jawab atas pembunuhan keluarga Otero, Shiely Vian, Nancy Fox dan kathtyn Terang. Selanjutnya pada tahun 1985 hingga 1991 BTK melakukan pembunuhan terhadap 3 orang lainya pada tahun yang berbeda Hedge Laut ditahun 1985, Vicki Wegerle di tahun 1986, Dolores E. Davis di tahun 1991. Berikut adalah daftar korban dari BTK:
TERTANGKAPNYA BTK
Kasus pembunuhan itu tidak terungkap hingga tahun 2005 bahkan kasus tersebut hampir dilupakan. Terungkapnya siapa pelaku pembunuhan berantai BTK tersebut dikarenakan adanya barang bukti digital yang ditinggalkan oleh Dennis Rader sebagi pelaku pembunuhan berantai. Pada saat Januari 2004 diperingati sebagai 30 tahun pembunuhan Otero dan Wichita Eagle memuat artikel tentang kejahatan dan Pembunuh BTK serta seorang pengacara yang bernama Robert Beattie mengumumkan penerbitan buku nya. Ternyata hal itu lebih memancing perhatian Dennis Rader, dia menjadi khawatir jika orang lainlah yang akan menceritakan mengenai kisahnya karena hal tersebutlah dia mempercepat rencana kemunculannya. 
Pada 1 Januari 2005 Dennis Rader secara resmi diangkat menjadi ketua dewan yang baru untuk Gereja Christ Luttheran diWichita.
Delapan hari dari tahun baru  Dennis meninggalkan kotak sereal special K ditandai “BTK” dan “bom” di gerobak dari sebuah truk pickup yang diparkir di Home Depot di Utara Woodlawn milik seorang karyawan Home Depot. Pada tanggal 25 Januari polisi mengunjungi Home Depot guna mencari petunjuk kasus BTK sesuai dengan isi dari kartu pos yang dikirimkan oleh BTK.  Polisi juga mendapatkan rekaman pengawasan parkir pada 8 Januari dari rekaman itu polisi mendapatkan gambaran pertama kali nya mengenai sosok BTK tetapi gambar yang diambil terlalu jauh hingga sulit untuk diidentifikasi, informasi yang bisa diambil ada mengenai ukuran Roda kendaraan BTK yang besar sehingga bisa diperkirakan jenis kendaraannya yaitu Jeep Cheroke, Rader sepertinya tidak sadar jika adanya kamera pengawas. Kotak sereal tersebut berisi infomasi yang menyesatkan mengenai kondisi tempat tinggal BTK serta berisi sebuah pertanyaan mengenai flopy disk, inti pertanyan tersebut adalah “ Bisakah aku berkomunikasi menggunakan Floppy dan tidak bisa dilacak di komputer?” dia meminta jawabnya di tampilkan di kolom iklan pada Koran Wichita Eagle dalam kategori ragam menggunakan nama sandi Rex.
Pada 3 Febuari 2005 BTK mengirim pesan ke Kake-TV dengan alamat pengirim Happ Kakemann, dalam pesannya BTK menulis “ terima kasih atas respon cepat anda, terima kasih untuk tim berita atas usaha mereka. Masalah bisnis : katakan kepada WPD saya telah menerima pesan dikoran. Pengujian akan segera dilakukan, terima kasih. PS : kemungkin ingin menggunkan KTV-PC dll#code” surat ini dimaksudkan untuk memberitahu polisi bahwa BTK telah menerima pesanya mealui Koran Wicthita Eagle.

Pada tanggal 16 Febuari 2005 sebuah surat kembali dikirimkan tetapi kepda KSAS-TV yang berlokasi Wichita. Surat itu berisi pesan, perhiasan dan disket berwarna ungu yang disebut sebagai “Test Floppy untuk review WPD”. Detektif tidak menyia-nyiakan waktu untuk menganalisis isi dari disket tersebut yang kemudian di peroleh informasi software didalamnya yang berasal dari Gereja Christ Lutheran di Wichita atas nama Dennis. Dennis mengira jika telah telah menghapus disket tersebut maka dia akan aman jika menggunkannya untuk berkomunikasi denga polisi. Melalui internet dilakukan pencarian mengenai informasi dari Gereja tersebut lalu didapatkan sebuah website tentang gereja tersebut dan informasinya dari website tersebut diketahui bahwa pemimpin dewan gereja nya beratas namakan Dennis Rader.  Sekelompok detektif pun segera menuju rumah dennis dan didapati mobil Jeep Cheroke terpakir dirumahnya. Kemudian Dennis Rader pun di tangkap sementara pada tanggal 25 Febuari 2005 untuk integrosi serta mendapatkan sample DNA dan bukti lain dari tindak kejahatanya.
Berdasarkan kasus Dennis Rader Lynn alias Pembunuh BTK tersebut bisa ditarik kesimpulan bahwa dengan kemajuan teknologi maka bisa memunculkan hal baru dalam forensika yaitu penyelidikan terhadap barang bukti digital. dalam kasus BTK tersebut yang menjadi bukti digital adalah Floppy Disk yang dikirimkan tersangka tanpa sadari jika masih berisi informasi mengenai dirinya.


SUMBER
Annomyous. Dennis Rader – BTK Killer – A Biography diakses melalui url : http://dennisraderbtk.blogspot.com/2005/10/btk-is-back_30.html
Blanco, Ignacio J. Dennis Rade Lynn diakses melalui url :
Dennis Rader. (2015). The Biography.com diakses melalui url :
Wikipedia. Dennis Rader diakses melalui url :
https://en.wikipedia.org/wiki/Dennis_Rader

 
Copyright © 2015 Sekilas Digital Forensik. All Rights Reserved. Powered by Blogger
Template by Creating Website and CB Blogger